
AI 前沿 · 每日整理
LLMjacking:盗企业 AI 密钥,单日假账单可超 10 万美元
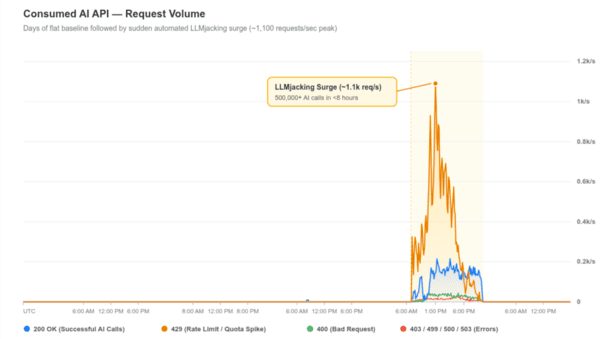
Google Mandiant 旗下威胁情报团队 11 月 2 日的报告揭露了一条 LLMjacking 黑产链:攻击者通过钓鱼、源码泄露、配置错误等手段窃取企业的大模型 API 密钥和认证 token,冒充合法用户调用云端 AI 服务,账单记在受害企业头上,再转售牟利。报告中的个案峰值是单日欺诈费用超过 10 万美元,部分企业在切断访问前累计账单达到 100 万美元,这里的 10 万美元是个案上限,不是平均值。
补充
google\_news · THE ELEC, Korea Electronics Industry Media · 11月4日 06:36
背景
攻击并不需要攻破模型本身,偷到密钥就够了。报告提到的团伙还会在受害云环境内生成更多密钥、开通服务;CrowdStrike 8 月的威胁狩猎报告记录的极端案例是 2 分钟内约 20 万次 API 请求。
影响
对任何在用云端大模型 API 的团队来说,这意味着密钥管理已经和账单安全直接挂钩:集中管理、定期轮换、最小权限、扫描源码里的硬编码密钥,是报告给出的四条基本防线。